Seguridad en la nube
Enterprise Cloud Network Security
Comprender los fundamentos de la computación en nube
El Cloud Computing o computación en la nube, es una tecnología que permite el acceso remoto a un conjunto de servicios y aplicaciones alojadas en servidores a través de internet. En esta presentación, se introducirán los fundamentos del Cloud Computing, incluyendo sus características, beneficios, tipos de servicios en la nube y modelos de implementación.
Cloud Computing Fundamentals: El Cloud Computing se basa en la prestación de servicios, recursos y aplicaciones a través de Internet en lugar de hacerlo a través de servidores locales o dispositivos de almacenamiento. El acceso a estos servicios se hace generalmente mediante un navegador web y desde cualquier dispositivo con conexión a Internet.
Las características que definen el Cloud Computing son las siguientes:
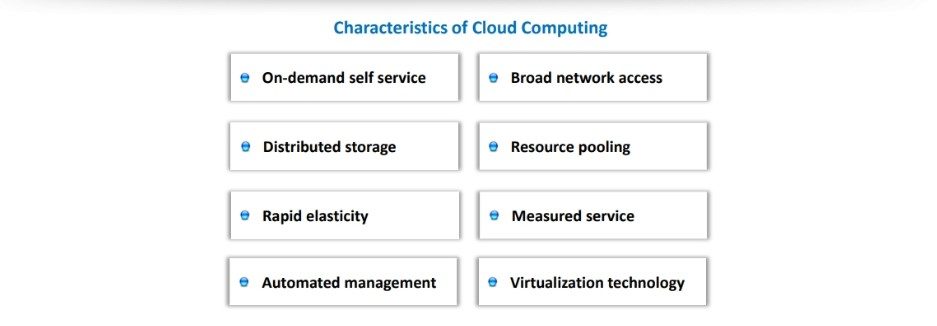
- Escalabilidad y elasticidad: La infraestructura de la nube puede adaptarse rápidamente a los cambios en la demanda de recursos.
- Pago por uso: Los usuarios solo pagan por los servicios que utilizan.
- Acceso universal: Los servicios de la nube pueden ser accedidos desde cualquier lugar del mundo.
- Agilidad y flexibilidad: La implementación de nuevas aplicaciones y servicios es rápida y sencilla.
- Automatización: La mayoría de las tareas son automatizadas para facilitar su gestión.
El Cloud Computing ofrece diversos beneficios a las organizaciones, incluyendo:
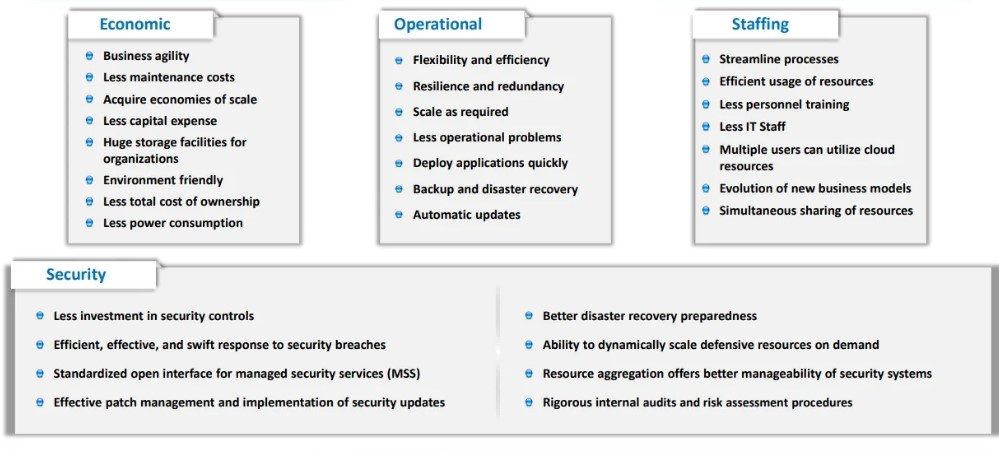
- Beneficios económicos: Los costos de adquisición y mantenimiento de infraestructuras se reducen, ya que se eliminan los gastos en hardware y software.
- Beneficios operativos: La implementación y el mantenimiento de los servicios en la nube son responsabilidad del proveedor de servicios, lo que reduce la carga de trabajo en el personal de TI de la organización.
- Beneficios de personal: Los servicios en la nube permiten el trabajo remoto y el teletrabajo, lo que puede mejorar la calidad de vida de los empleados.
- Beneficios de seguridad: Los proveedores de servicios en la nube suelen implementar medidas de seguridad avanzadas, como copias de seguridad y redundancia de datos, para garantizar la protección de los datos de la organización.
Existen tres tipos principales de servicios en la nube:
Infrastructure as a Service (IaaS)
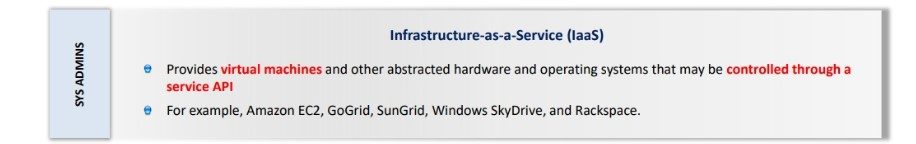
- Este tipo de servicio ofrece a los usuarios acceso a recursos de infraestructura virtualizada, como servidores, almacenamiento y redes. Ejemplos de servicios IaaS incluyen:
- Amazon Web Services (AWS) Elastic Compute Cloud (EC2)
- Microsoft Azure Virtual Machines
- Google Compute Engine (GCE)
- DigitalOcean Droplets
- Oracle Cloud Infrastructure (OCI) Compute
Platform as a Service (PaaS)
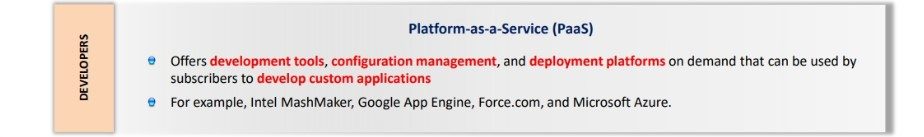
- Este tipo de servicio proporciona una plataforma completa para que los desarrolladores creen, ejecuten y administren aplicaciones en la nube sin tener que preocuparse por la infraestructura subyacente. Algunos ejemplos de servicios PaaS incluyen:
- Google App Engine
- Heroku
- AWS Elastic Beanstalk
- Microsoft Azure App Service
- Oracle Cloud Platform
Software as a Service (SaaS)
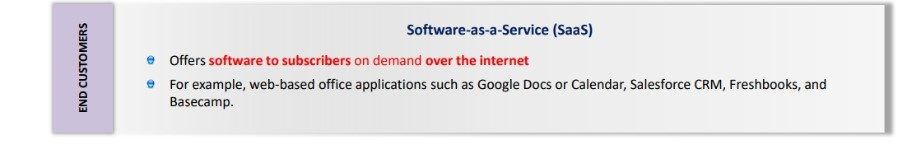
- Este tipo de servicio permite a los usuarios acceder a aplicaciones y software a través de internet sin tener que instalarlos ni administrarlos localmente. Ejemplos de servicios SaaS populares incluyen:
- Office 365
- Salesforce
- Dropbox
- Google Workspace
- Zoom
La NIST Cloud Deployment Reference Architecture define cinco actores clave que intervienen en el despliegue de servicios en la nube. A continuación se describen brevemente cada uno de ellos:
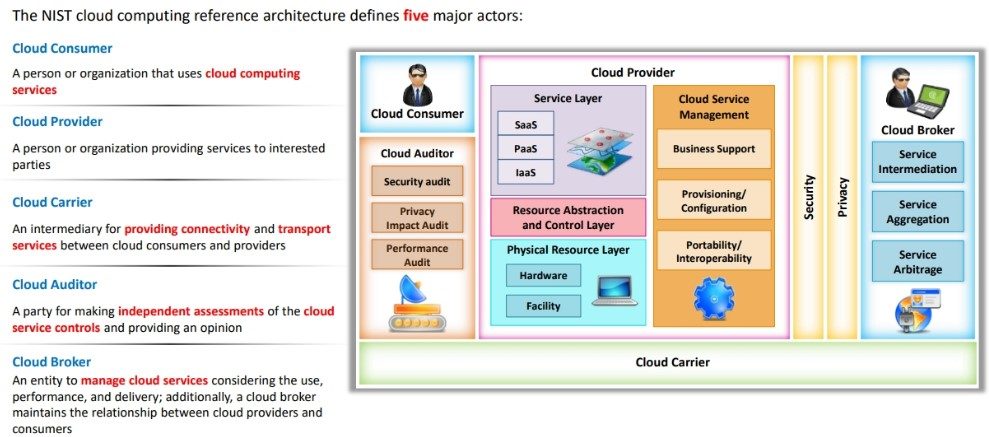
- Cloud Consumer: Es el usuario final o la organización que utiliza los servicios de la nube. Este actor puede ser una persona o una empresa.
- Cloud Provider: Es la entidad que ofrece los servicios en la nube, como por ejemplo Amazon Web Services, Google Cloud o Microsoft Azure.
- Cloud Carrier: Es el proveedor de servicios de red que conecta al Cloud Provider y al Cloud Consumer.
- Cloud Auditor: Es una entidad independiente que realiza auditorías de los servicios en la nube para garantizar su cumplimiento con las normas y políticas de seguridad y privacidad.
- Cloud Broker: Es un intermediario que actúa entre el Cloud Consumer y el Cloud Provider, y ayuda a los consumidores a seleccionar y contratar los servicios de la nube adecuados para sus necesidades.
Comprender la seguridad en la nube
Cloud Security: Shared Responsibility
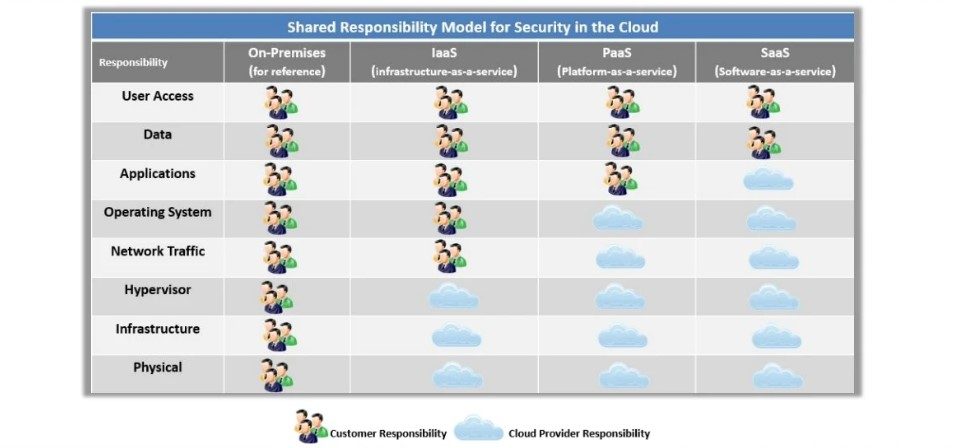
La seguridad en la nube es una responsabilidad compartida entre el proveedor de servicios en la nube y el cliente. El proveedor de servicios en la nube es responsable de la seguridad de la infraestructura de la nube, mientras que el cliente es responsable de la seguridad de los datos y aplicaciones que se almacenan en la nube. Es importante que ambas partes trabajen juntas para garantizar la seguridad de la nube.
Elements of Cloud Security: Consumer vs. Provider
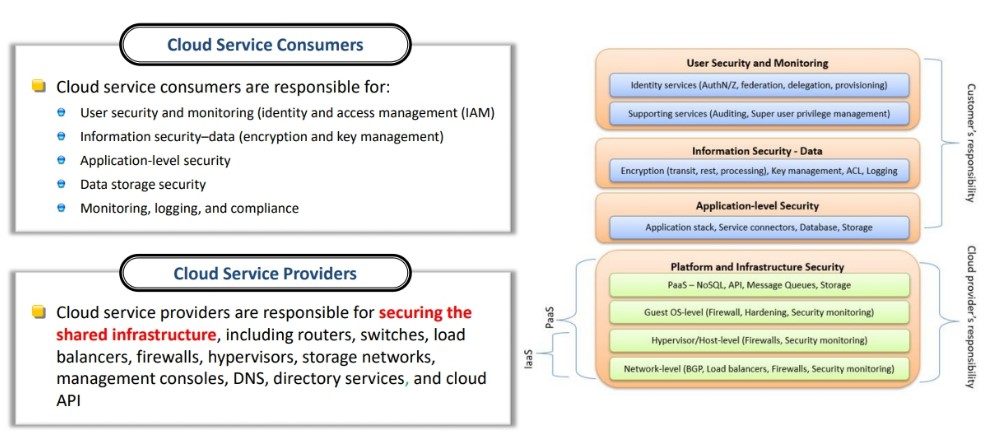
Los elementos de la seguridad en la nube se dividen en dos categorías: elementos de seguridad del consumidor y elementos de seguridad del proveedor. Los elementos de seguridad del consumidor incluyen la gestión de identidades y accesos, la seguridad de almacenamiento de datos, la seguridad de red y el monitoreo. Los elementos de seguridad del proveedor incluyen la seguridad física de los centros de datos, la seguridad de la infraestructura, la seguridad de las aplicaciones y la gestión de parches.
Identity and Access Management (IAM)
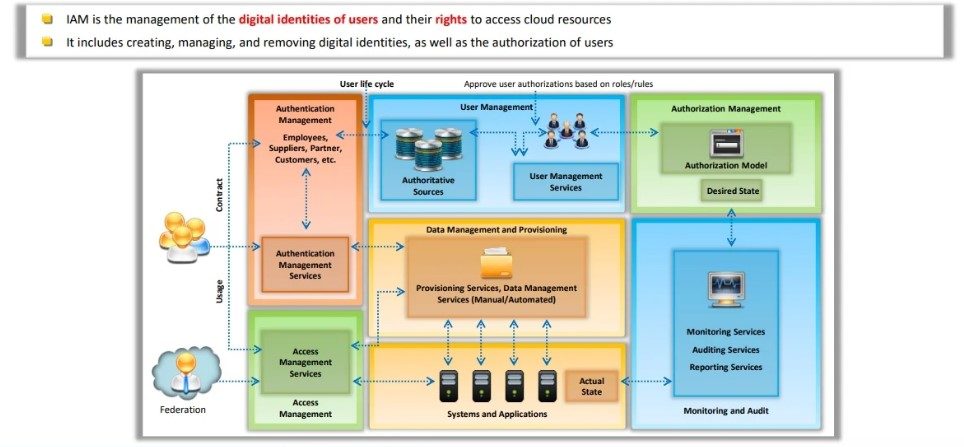
La gestión de identidades y accesos (IAM) es un componente crítico de la seguridad en la nube. IAM se refiere a la gestión de las identidades de los usuarios, los permisos de acceso y la autenticación. En la nube, IAM ayuda a garantizar que solo las personas autorizadas tengan acceso a los datos y aplicaciones.
Data Storage Security
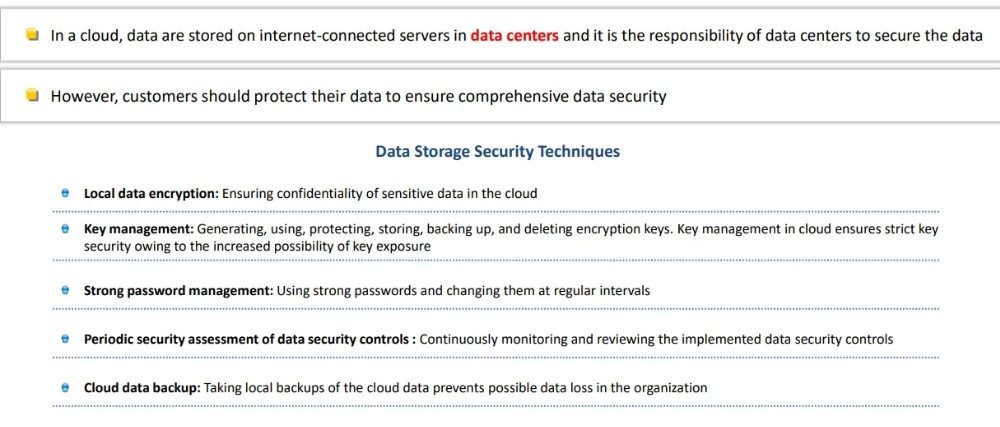
La seguridad de almacenamiento de datos se refiere a la protección de los datos almacenados en la nube. Los proveedores de servicios en la nube utilizan técnicas de encriptación para proteger los datos almacenados en la nube, y los clientes también deben utilizar la encriptación para proteger sus datos.
Network Security
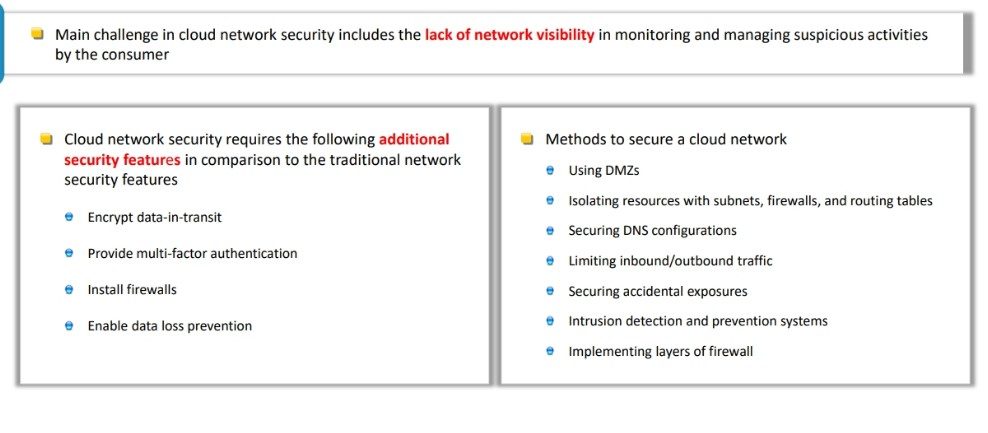
La seguridad de red se refiere a la protección de la red utilizada para acceder a los datos y aplicaciones en la nube. Los proveedores de servicios en la nube utilizan técnicas de seguridad de red para proteger la red de la nube y los clientes también deben implementar medidas de seguridad de red para proteger sus redes locales.
Monitoring
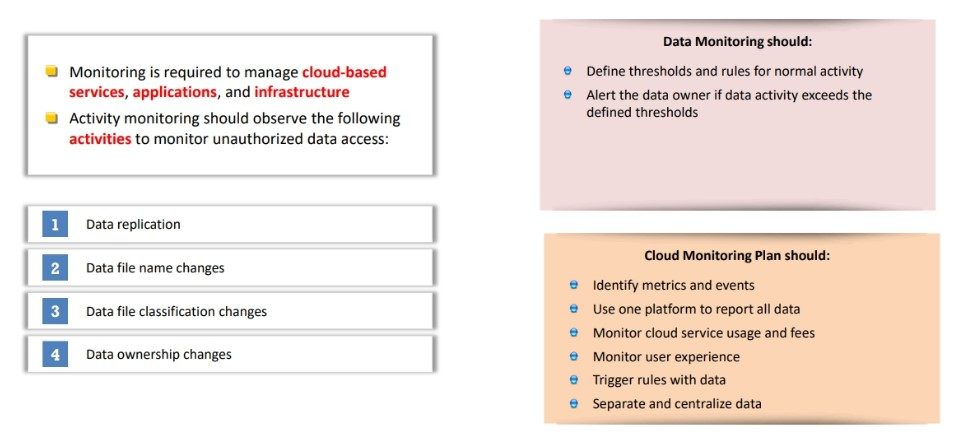
El monitoreo es un componente importante de la seguridad en la nube. Los proveedores de servicios en la nube monitorean continuamente sus infraestructuras de nube para detectar y responder rápidamente a cualquier amenaza. Los clientes también deben monitorear sus aplicaciones y datos en la nube para detectar cualquier actividad sospechosa.
Logging
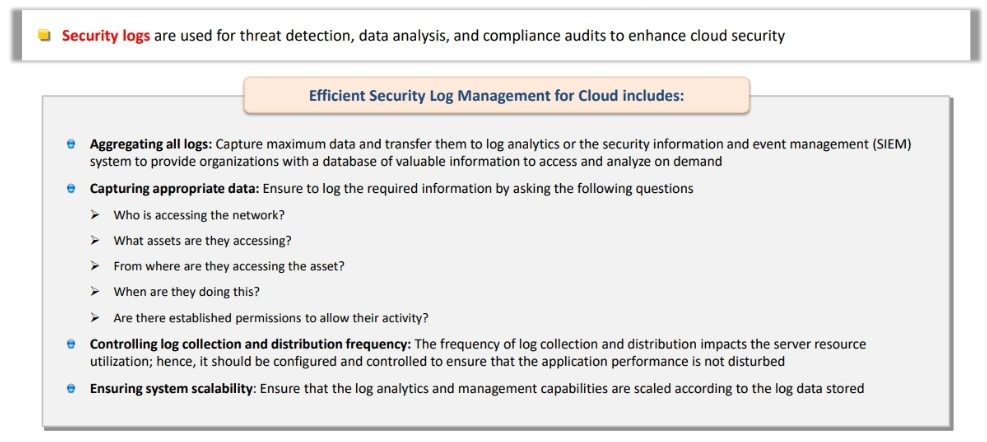
El registro es un componente crítico de la seguridad en la nube. Los registros ayudan a los proveedores de servicios en la nube y a los clientes a rastrear y solucionar problemas de seguridad. Los proveedores de servicios en la nube deben mantener registros detallados de todas las actividades en la nube, y los clientes también deben mantener registros de sus actividades en la nube.
Compliance
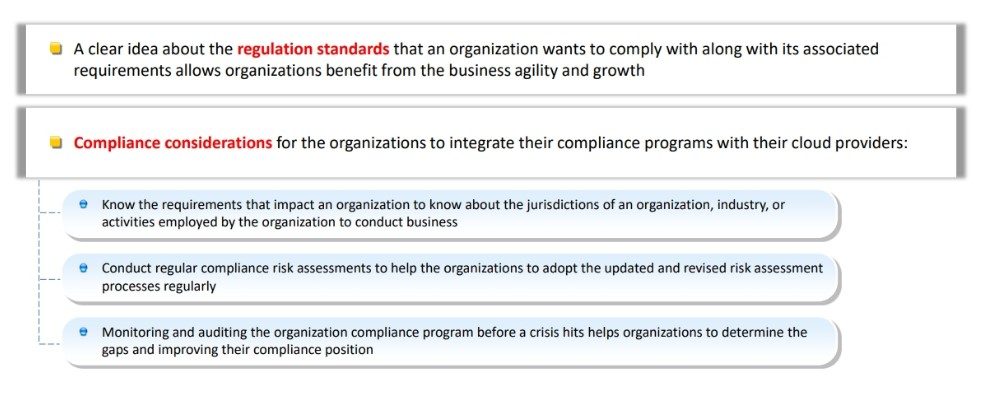
La seguridad en la nube también está sujeta a diversas normas y regulaciones. Los proveedores de servicios en la nube deben cumplir con normas y regulaciones de seguridad específicas, como la Ley de Portabilidad y Responsabilidad del Seguro Médico (HIPAA), mientras que los clientes también deben cumplir con las regulaciones y normas aplicables a sus propias industrias y regiones. Es importante que los proveedores de servicios en la nube y los clientes comprendan
Evaluar la seguridad de los CSP antes de consumir un servicio en nube
Los servicios en nube se han vuelto cada vez más populares en los últimos años, y con la creciente adopción de la nube, también ha aumentado la preocupación sobre la seguridad de los datos y la privacidad en línea. Los proveedores de servicios en nube (CSP, por sus siglas en inglés) deben tomar medidas adecuadas para proteger los datos de los clientes y garantizar la privacidad y la seguridad. Sin embargo, es importante que los consumidores de los servicios en nube evalúen la seguridad de los CSP antes de consumir sus servicios. En esta clase, nos enfocaremos en tres de los principales CSP y sus herramientas de monitoreo de seguridad: AWS, Azure y Google Cloud.
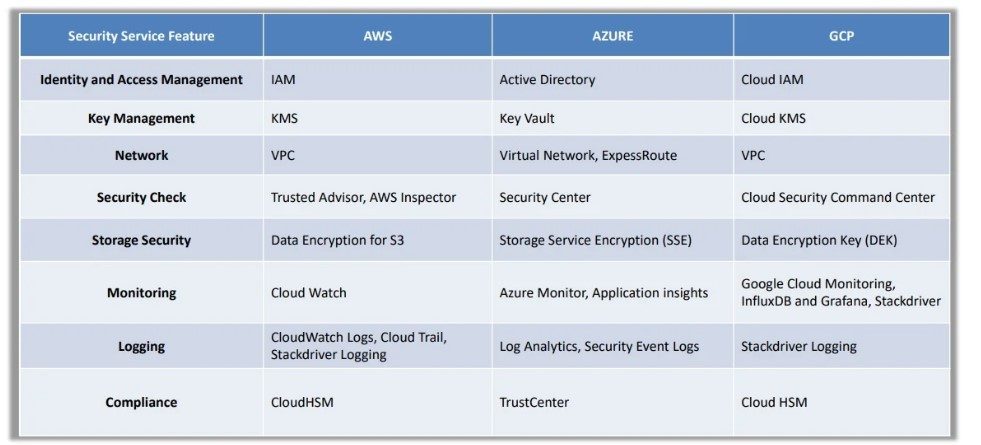
AWS CloudTrail es un servicio que permite a los usuarios monitorear y registrar todas las acciones que se realizan en su cuenta de AWS. Con CloudTrail, los usuarios pueden auditar y ver quién hizo qué, cuándo y desde dónde en su cuenta de AWS. CloudTrail también es útil para el cumplimiento de normas y para ayudar a investigar y resolver problemas de seguridad. Además, CloudTrail es compatible con varios servicios de AWS, incluyendo EC2, S3, y RDS.
Azure Monitor es una herramienta de monitoreo de recursos de Azure que permite a los usuarios recopilar y analizar datos de monitoreo de diferentes fuentes. Monitor se puede utilizar para monitorear el rendimiento y la disponibilidad de los servicios en nube, así como para detectar y diagnosticar problemas en los recursos de Azure. Por otro lado, Log Analytics es una herramienta de análisis de registros que permite a los usuarios analizar grandes volúmenes de datos de registro en tiempo real. Ambas herramientas son útiles para monitorear la seguridad de los recursos de Azure, y también son compatibles con otros servicios de Azure, incluyendo Virtual Machines, App Services, y Azure Storage.
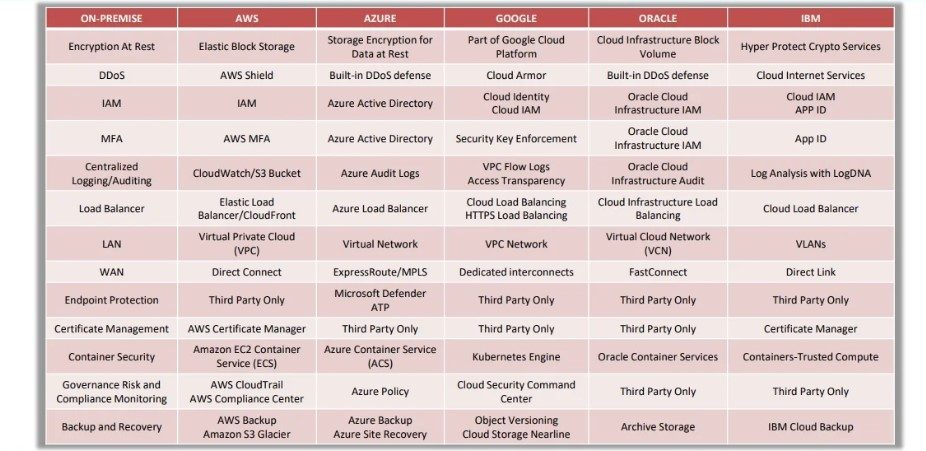
StackDriver Logging es un servicio de Google Cloud Platform que permite a los usuarios almacenar, buscar y analizar registros en la nube. Con StackDriver Logging, los usuarios pueden monitorear y recopilar registros de diferentes servicios de Google Cloud Platform y otras aplicaciones. También es posible crear alertas para recibir notificaciones cuando se detectan problemas en los registros. StackDriver Logging es compatible con varios servicios de Google Cloud Platform, incluyendo Compute Engine, Cloud Storage, y Cloud SQL.
Además de estas herramientas de monitoreo de seguridad, es importante que los consumidores de los servicios en nube también consideren otros factores al evaluar la seguridad de los CSP. Estos factores incluyen la política de privacidad del CSP, la ubicación de los datos, la autenticación y autorización, la encriptación de los datos en tránsito y en reposo, la disponibilidad de los servicios y la capacidad de recuperación ante desastres, entre otros. Los clientes también deben tener en cuenta si el CSP cumple con los estándares de cumplimiento relevantes, como HIPAA o PCI-DSS, si aplican a su caso.
Discutir la seguridad en la nube de Amazon (AWS)
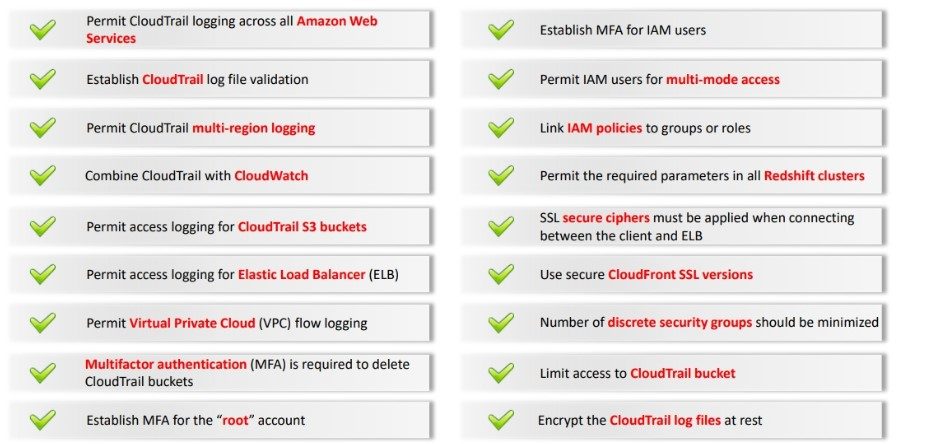
La seguridad en la nube es un tema crítico que debe ser abordado con seriedad. En el caso de Amazon Web Services (AWS), es importante conocer los detalles de su arquitectura de almacenamiento y cifrado de datos para evaluar adecuadamente su nivel de seguridad.
En cuanto al almacenamiento en AWS, existen tres tipos de almacenamiento: basado en archivos, basado en bloques y basado en objetos. El almacenamiento basado en archivos ofrece carpetas en las que directamente podemos almacenar archivos y crear subcarpetas, lo que equivale a una NAS. En este sentido, AWS cuenta con los servicios EFS (Elastic File Service, basado en NFS - Network File System) y FSx for Windows (basado en SMB). El almacenamiento basado en bloques, por otro lado, ofrece volúmenes que deben ser formateados antes de poder usarlos para almacenar archivos y carpetas, y es equivalente a una SAN. AWS proporciona el servicio EBS (Elastic Block Storage) para este propósito. Finalmente, el almacenamiento basado en objetos nos ofrece un espacio de almacenamiento en el que podemos guardar objetos (archivos de cualquier tipo - BLOBs o Binary Large Objects), con acceso vía HTTPs. Este tipo de almacenamiento es el más económico de los tres, y está diseñado para entornos WORM (Write Once Read Many). El servicio que ofrece AWS para esto es S3 (Simple Storage Service).
En lo que respecta al cifrado de datos en S3, Amazon ofrece tres opciones de cifrado en reposo, dependiendo de quién y dónde se almacena la clave maestra que cifra las FEK (File Encryption Key) de cada objeto que se guarda en S3. La primera opción es SSE-S3 (Server Side Encryption), en la que la clave maestra la almacena y gestiona el servicio S3. La segunda opción es SSE-KMS, en la que la clave maestra la gestionamos nosotros, pero se almacena en otro servicio de AWS, KMS (Key Management Service), y podemos mejorar la seguridad utilizando HSM (Hardware Security Module). La tercera opción es SSE-C, en la que la clave maestra la gestionamos y almacenamos nosotros localmente (customer).
Es importante destacar que Amazon proporciona herramientas para mejorar la seguridad en la nube, como AWS CloudTrail, que permite el seguimiento de eventos y el análisis de logs de manera centralizada. También ofrece AWS Identity and Access Management (IAM) para la gestión de permisos y acceso a recursos en AWS, y AWS WAF (Web Application Firewall) para proteger aplicaciones web de posibles ataques.
La seguridad en AWS es fundamental para garantizar la protección de los datos y recursos que se almacenan en la nube. A continuación, profundizaremos en algunas medidas de seguridad que se pueden aplicar en AWS para garantizar una mayor protección de los datos.
En primer lugar, es importante revisar las políticas de seguridad en AWS. Estas políticas establecen las reglas que deben seguirse para el uso de los recursos de AWS, y permiten definir permisos y restricciones en función de las necesidades de la organización. Es importante asegurarse de que las políticas estén actualizadas y que se estén cumpliendo en todo momento.
En segundo lugar, es esencial revisar las IAM (Identidades y Accesos de AWS). Estas identidades permiten definir usuarios, grupos y roles, y establecer los permisos y políticas de seguridad correspondientes. Es importante asegurarse de que los usuarios y grupos tengan los permisos necesarios y de que se estén utilizando los roles adecuados en cada caso.
En cuanto a las herramientas de AWS, es importante conocer las funcionalidades de cada una de ellas. Algunas de las herramientas más importantes de AWS son:
- EC2 (Elastic Compute Cloud): Permite crear y administrar instancias de servidores virtuales en la nube.
- S3 (Simple Storage Service): Ofrece almacenamiento escalable y duradero de objetos en la nube.
- RDS (Relational Database Service): Permite crear y administrar bases de datos relacionales en la nube.
- Lambda: Permite ejecutar código en la nube sin necesidad de provisionar ni administrar servidores.
En definitiva, para garantizar la seguridad en AWS es fundamental revisar las políticas y las IAM, y conocer bien las funcionalidades de las herramientas que se utilizan en la nube. Además, es recomendable aplicar medidas de seguridad adicionales, como el cifrado de datos, la monitorización de eventos y la gestión de claves de acceso. Con estas medidas se puede garantizar una mayor protección de los datos y recursos en AWS.
La seguridad en AWS es fundamental para garantizar la protección de los datos y recursos que se almacenan en la nube. A continuación, profundizaremos en algunas medidas de seguridad que se pueden aplicar en AWS para garantizar una mayor protección de los datos.
En primer lugar, es importante revisar las políticas de seguridad en AWS. Estas políticas establecen las reglas que deben seguirse para el uso de los recursos de AWS, y permiten definir permisos y restricciones en función de las necesidades de la organización. Es importante asegurarse de que las políticas estén actualizadas y que se estén cumpliendo en todo momento.
En segundo lugar, es esencial revisar las IAM (Identidades y Accesos de AWS). Estas identidades permiten definir usuarios, grupos y roles, y establecer los permisos y políticas de seguridad correspondientes. Es importante asegurarse de que los usuarios y grupos tengan los permisos necesarios y de que se estén utilizando los roles adecuados en cada caso.
En cuanto a las herramientas de AWS, es importante conocer las funcionalidades de cada una de ellas. Algunas de las herramientas más importantes de AWS son:
- EC2 (Elastic Compute Cloud): Permite crear y administrar instancias de servidores virtuales en la nube.
- S3 (Simple Storage Service): Ofrece almacenamiento escalable y duradero de objetos en la nube.
- RDS (Relational Database Service): Permite crear y administrar bases de datos relacionales en la nube.
- Lambda: Permite ejecutar código en la nube sin necesidad de provisionar ni administrar servidores.
Discutir la seguridad en Microsoft Azure Cloud
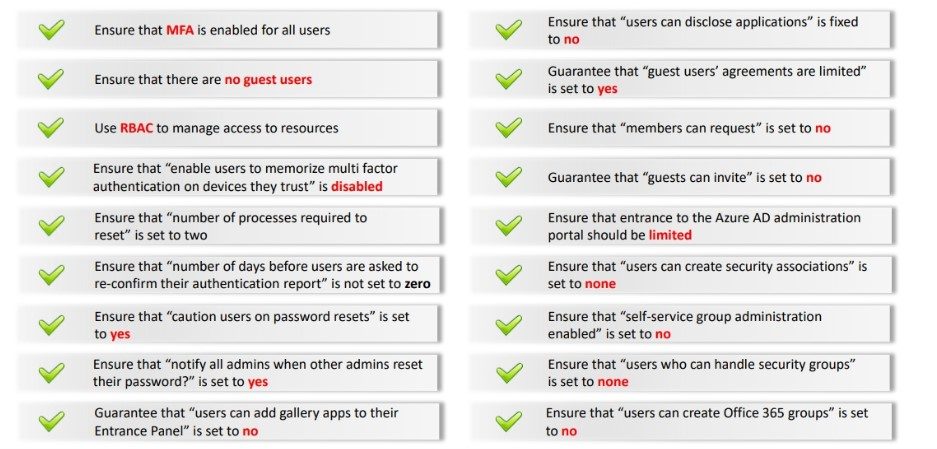
Microsoft Azure Cloud es una de las plataformas de nube más utilizadas por las empresas en todo el mundo, y su seguridad es una de las principales preocupaciones para los usuarios. Para garantizar la seguridad en Azure, es importante tener en cuenta ciertas políticas y prácticas recomendadas.
Una de las principales formas de asignar permisos a usuarios y grupos en Azure es a través de la asignación de roles. En Azure, los roles se asignan a nivel de suscripción y se pueden restringir aún más utilizando políticas. Es importante tener en cuenta que los recursos en Azure siempre se crean dentro de grupos de recursos, lo que permite un mayor control y seguridad en la gestión de los recursos.
Además, es importante seguir las buenas prácticas de seguridad en Azure, como asegurarse de que los recursos estén protegidos con contraseñas seguras y que se implementen controles de acceso apropiados. También se deben seguir los procedimientos recomendados para la configuración y el mantenimiento de los recursos en Azure.
Azure también ofrece herramientas de seguridad integradas, como Azure Security Center, que proporciona una vista completa de la seguridad de los recursos y ayuda a detectar y responder a las amenazas de seguridad. Además, Azure también proporciona herramientas de monitoreo y registro, como Azure Monitor y Log Analytics, que pueden ayudar a detectar y solucionar problemas de seguridad.
Debate sobre la seguridad en Google Cloud Platform (GCP)
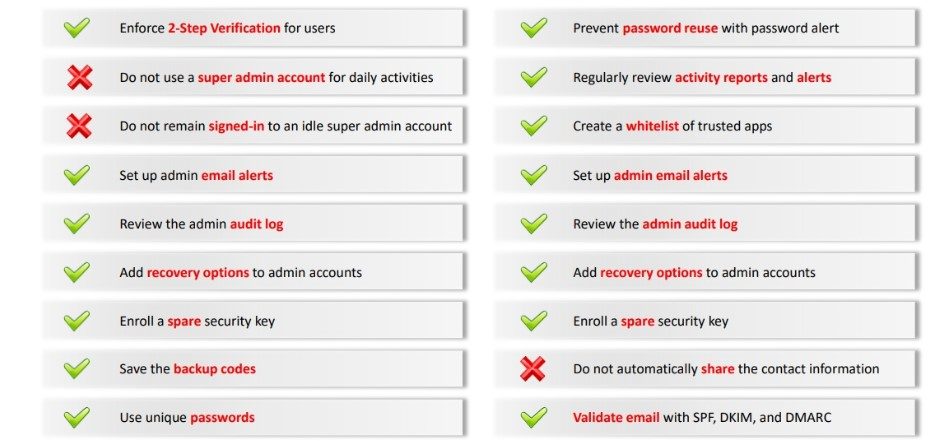
La seguridad en la nube es un tema de vital importancia para cualquier organización que use servicios en la nube. Google Cloud Platform (GCP) es una de las principales plataformas en la nube que ofrece una amplia gama de servicios y herramientas para ayudar a las empresas a gestionar su infraestructura en la nube. En este debate, se discutirá la seguridad en GCP y las medidas que ofrece para proteger los datos y la privacidad de sus usuarios.
En primer lugar, es importante destacar que GCP ofrece una arquitectura de seguridad en capas que protege los datos en todas las fases del proceso. GCP cuenta con medidas de seguridad física, de red y de sistema que están diseñadas para garantizar la privacidad y la seguridad de los datos en todo momento. Además, GCP utiliza encriptación de datos en tránsito y en reposo para proteger la confidencialidad y la integridad de los datos.
Otro aspecto importante de la seguridad en GCP es la gestión de identidad y acceso. GCP ofrece una gestión de identidad y acceso basada en roles (RBAC) que permite a las empresas controlar quién tiene acceso a los recursos en la nube y qué tipo de acciones pueden realizar. Esto permite una gestión eficiente y segura de la infraestructura en la nube.
GCP también cuenta con herramientas avanzadas de monitorización y análisis de seguridad para detectar y prevenir posibles amenazas. Por ejemplo, Google Cloud Security Command Center (SCC) proporciona una visión unificada de la seguridad de la nube, lo que permite una rápida identificación y respuesta a posibles problemas de seguridad. Además, GCP ofrece una amplia gama de herramientas de cumplimiento y auditoría que cumplen con los estándares de seguridad y privacidad más exigentes.
En resumen, GCP ofrece un conjunto completo de medidas de seguridad para proteger los datos y la privacidad de sus usuarios. Desde la gestión de identidad y acceso hasta la monitorización y análisis avanzados de seguridad, GCP ha diseñado su plataforma para garantizar la seguridad en todas las fases del proceso. A pesar de ello, es importante tener en cuenta que la seguridad en la nube es una responsabilidad compartida entre el proveedor de servicios en la nube y el usuario, y que es esencial tomar medidas adicionales para garantizar la seguridad y la privacidad de los datos.