Gestión de riesgos
Risk Anticipation with Risk Management
Comprender los conceptos de gestión de riesgos
Conceptos de Gestión de Riesgos
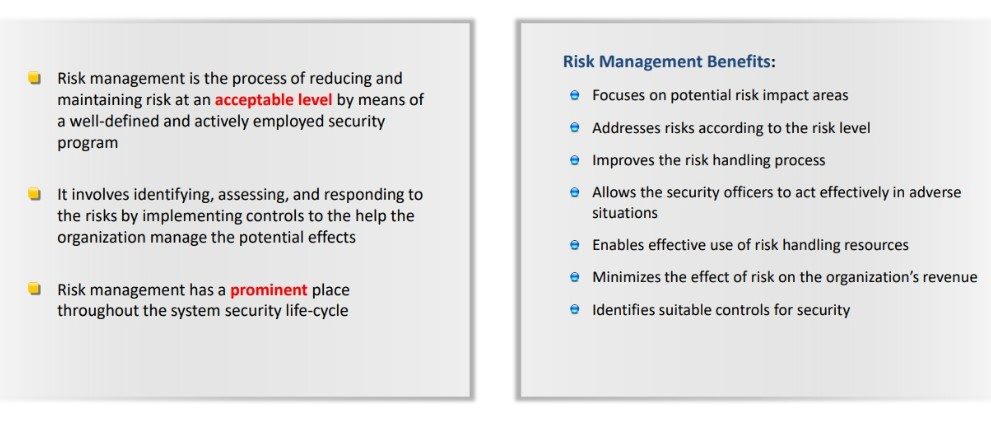
La gestión de riesgos es el proceso de identificar, evaluar y responder a los riesgos mediante la implementación de actividades que controlen la forma en que una organización maneja los riesgos potenciales. La gestión de riesgos tiene un lugar destacado en todo el ciclo de vida de la seguridad. Es un proceso continuo y cada vez más complejo que requiere anticipar los riesgos y crear un plan para superarlos cuando ocurren.
- La gestión de riesgos es el proceso de reducir y mantener el riesgo a un nivel aceptable mediante un programa de seguridad bien definido y activamente empleado.
- Implica identificar, evaluar y responder a los riesgos mediante la implementación de controles que ayuden a la organización a manejar los efectos potenciales.
- La gestión de riesgos tiene un lugar destacado en todo el ciclo de vida de la seguridad del sistema.
Roles y Responsabilidades Clave en la Gestión de Riesgos
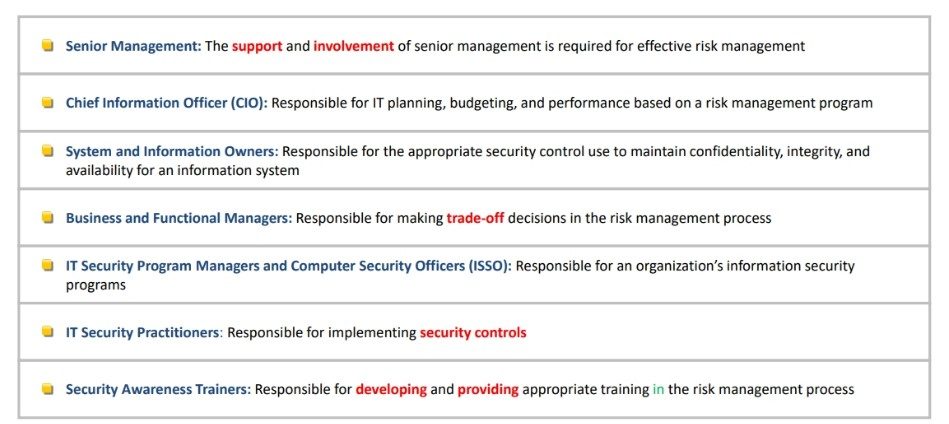
- Alta dirección: se requiere el apoyo y la participación de la alta dirección para una gestión de riesgos efectiva.
- Director de Información (CIO): responsable de la planificación, el presupuesto y el rendimiento de TI basado en un programa de gestión de riesgos.
- Propietarios de sistemas e información: responsables del uso adecuado de los controles de seguridad para mantener la confidencialidad, integridad y disponibilidad de un sistema de información.
- Gerentes de negocios y funcionales: responsables de tomar decisiones de compensación en el proceso de gestión de riesgos.
- Gerentes de programas de seguridad de TI y Oficiales de seguridad informática (ISSO): responsables de los programas de seguridad de la información de una organización.
- Profesionales de seguridad informática: responsables de implementar controles de seguridad.
- Entrenadores en concientización de seguridad: responsables de desarrollar y proporcionar entrenamiento apropiado en el proceso de gestión de riesgos.
Indicadores Clave de Riesgos (KRI)
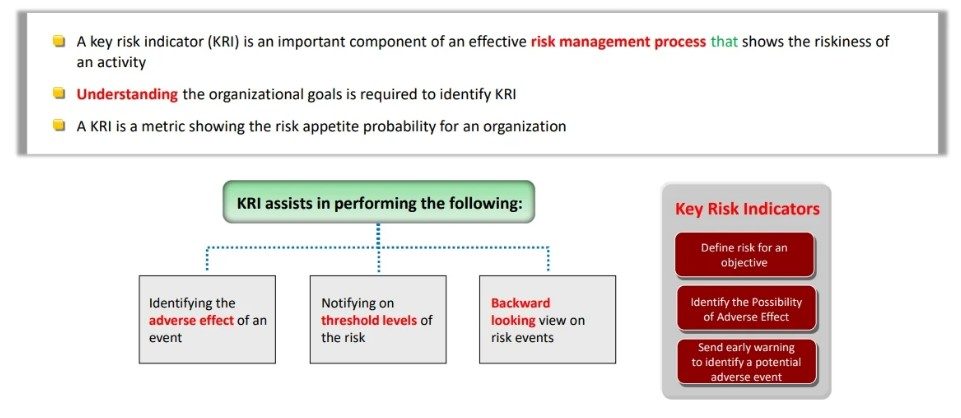
Un indicador clave de riesgo (KRI) es un componente importante de un proceso efectivo de gestión de riesgos que muestra la peligrosidad de una actividad. Se requiere una comprensión de los objetivos organizacionales para identificar el KRI. Un KRI es una métrica que muestra la probabilidad de apetito de riesgo para una organización.
Aprenda a gestionar los riesgos mediante un programa de gestión de riesgos
Fase de Gestión de Riesgos: Identificación de Riesgos Identificar las fuentes, causas y consecuencias de los riesgos internos y externos que afectan la seguridad de la organización.
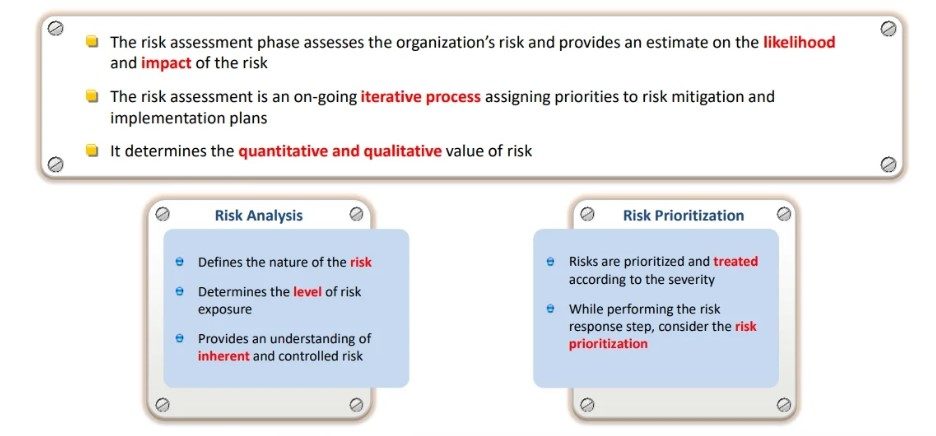
Fase de Gestión de Riesgos: Evaluación de Riesgos La fase de evaluación de riesgos evalúa el riesgo de la organización y proporciona una estimación de la probabilidad y el impacto del riesgo. La evaluación de riesgos es un proceso iterativo en curso que asigna prioridades a la mitigación del riesgo y a los planes de implementación. Determina el valor cuantitativo y cualitativo del riesgo.
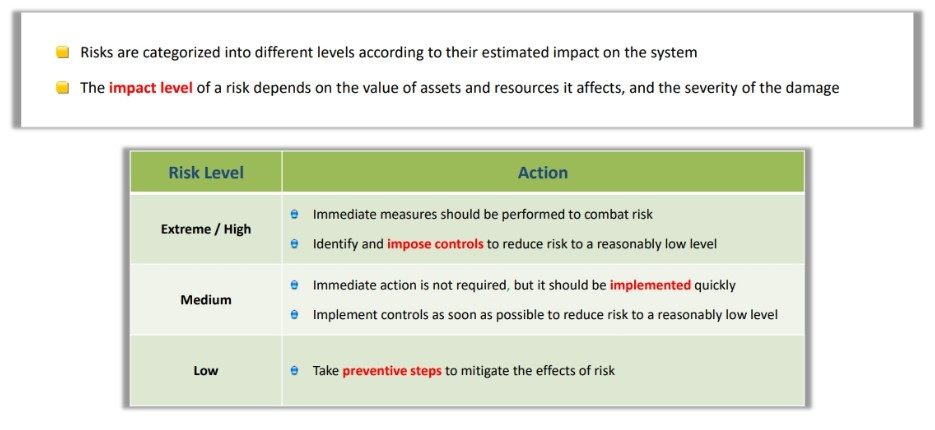
Niveles de Riesgo Los riesgos se categorizan en diferentes niveles según su impacto estimado en el sistema. El nivel de impacto de un riesgo depende del valor de los activos y recursos que afecta, y de la gravedad del daño. Extremo/Alto Deben realizarse medidas inmediatas para combatir el riesgo. Identificar e imponer controles para reducir el riesgo a un nivel razonablemente bajo. Medio No se requiere una acción inmediata, pero se debe implementar rápidamente. Implementar controles lo antes posible para reducir el riesgo a un nivel razonablemente bajo. Bajo Tomar medidas preventivas para mitigar los efectos del riesgo.
La matriz de riesgo es una herramienta utilizada para evaluar los riesgos al considerar la probabilidad, la verosimilitud y la consecuencia/impacto del riesgo. La probabilidad se evalúa en una escala del 1 al 100%, mientras que la consecuencia se mide en una escala de insignificante a extrema/severa.
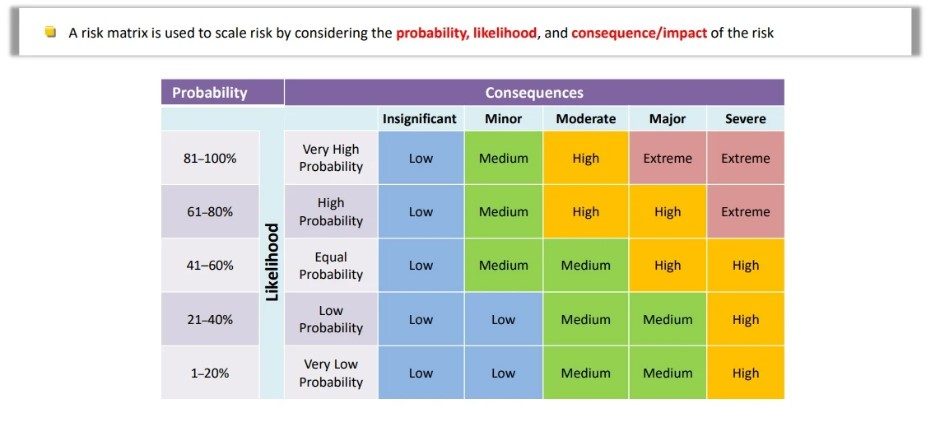
La tabla de probabilidad se divide en cinco categorías: muy alta, alta, igual, baja y muy baja, y la tabla de consecuencias se divide en cuatro categorías: menor, moderada, importante y extrema/severa.
La intersección entre la probabilidad y la consecuencia determina la gravedad del riesgo y la categoría en la que se encuentra. Por ejemplo, si un riesgo tiene una probabilidad muy alta y una consecuencia extrema/severa, se considera un riesgo extremadamente alto y se deben tomar medidas inmediatas para combatirlo e implementar controles para reducir el riesgo a un nivel razonablemente bajo. Por otro lado, si un riesgo tiene una probabilidad baja y una consecuencia menor, se pueden tomar medidas preventivas para mitigar los efectos del riesgo.
Es importante tener en cuenta que la matriz de riesgo es una herramienta útil, pero solo una parte de un programa de gestión de riesgos integral. Se debe llevar a cabo una evaluación completa de riesgos que incluya la identificación, evaluación, priorización y mitigación de riesgos para garantizar que se implementen los controles de seguridad adecuados y se minimice la exposición a los riesgos.
El proceso de tratamiento de riesgos (Risk Treatment Process) es una etapa fundamental dentro del ciclo de gestión de riesgos y consta de diferentes opciones para abordar el riesgo identificado. A continuación, se detallan las opciones de tratamiento de riesgos disponibles:
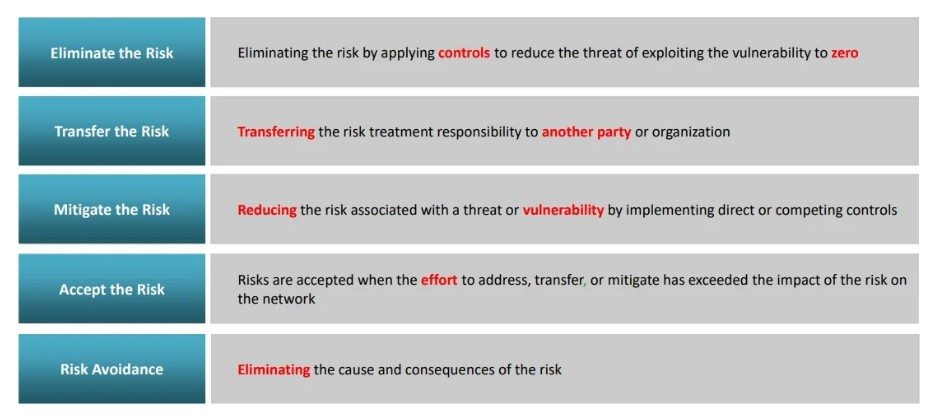
- Eliminar el riesgo: Esta opción implica aplicar controles para reducir la amenaza de explotar la vulnerabilidad a cero. Esta opción suele ser la más efectiva, pero también puede ser la más costosa. Por ejemplo, si una organización descubre que una aplicación obsoleta presenta una vulnerabilidad de seguridad crítica, la eliminación del riesgo podría significar actualizar la aplicación para corregir la vulnerabilidad.
- Transferir el riesgo: Esta opción implica transferir la responsabilidad del tratamiento de riesgos a otra parte o organización. Esta opción es comúnmente utilizada en la contratación de seguros para cubrir riesgos específicos.
- Mitigar el riesgo: Esta opción implica reducir el riesgo asociado a una amenaza o vulnerabilidad mediante la implementación de controles directos o competitivos. La mitigación de riesgos es la opción más común y generalmente la más factible, ya que los controles pueden ser aplicados de manera eficiente para reducir el riesgo a un nivel aceptable.
- Aceptar el riesgo: Cuando el costo de abordar, transferir o mitigar el riesgo supera el impacto del riesgo en la organización, se puede decidir aceptar el riesgo. Esta opción es comúnmente utilizada para riesgos que son de bajo impacto o baja probabilidad.
- Evitar el riesgo: Esta opción implica eliminar la causa y las consecuencias del riesgo. Esta opción es menos común y generalmente se utiliza para riesgos que son altamente impactantes y difíciles de mitigar.
El Plan de Tratamiento de Riesgos es un documento que describe cómo se planea responder a los riesgos potenciales identificados en el proceso de gestión de riesgos. Este plan es una parte importante de cualquier sistema de gestión de seguridad de la información certificado bajo la norma ISO 27001.
El Plan de Tratamiento de Riesgos debe incluir una lista de los controles de seguridad propuestos, junto con sus prioridades y plazos para implementarlos. También debe especificar los recursos necesarios para llevar a cabo los controles, y definir los roles y responsabilidades de las partes interesadas que serán responsables de la implementación de los controles.
Además, el Plan de Tratamiento de Riesgos debe incluir requisitos para la presentación de informes y la monitorización del desempeño de los controles implementados. Esto permitirá a la organización realizar un seguimiento de la efectividad de las medidas de control implementadas y realizar ajustes si es necesario.
La ISO 27001 es una norma internacional que establece los requisitos para un Sistema de Gestión de Seguridad de la Información (SGSI) efectivo. Esta norma es ampliamente reconocida como un marco de trabajo para garantizar la confidencialidad, integridad y disponibilidad de la información en una organización. El cumplimiento de la norma ISO 27001 ayuda a proteger los activos de información y mitigar los riesgos asociados a la seguridad de la información.
Una de las principales etapas en la implementación de la norma ISO 27001 es la evaluación y tratamiento de riesgos. En esta etapa se identifican los riesgos asociados con la información y se establecen controles para reducir el impacto de estos riesgos. Para ello, se utiliza un enfoque sistemático que se compone de los siguientes pasos:
- Identificación de los activos de información: se identifican los activos de información críticos para la organización y se establecen las características que deben ser protegidas.
- Evaluación de los riesgos: se identifican las amenazas, vulnerabilidades y posibles consecuencias que pueden afectar los activos de información, y se evalúa la probabilidad de que estos riesgos se materialicen.
- Tratamiento de los riesgos: se establecen los controles necesarios para reducir la probabilidad de ocurrencia de los riesgos y el impacto que puedan tener en caso de que se materialicen.
- Monitoreo y revisión: se monitorean los riesgos y los controles establecidos para asegurar que sigan siendo efectivos y se revisan regularmente para ajustarlos a los cambios en el entorno de la organización.
El plan de tratamiento de riesgos es una parte integral del proceso de evaluación y tratamiento de riesgos. Este plan describe los controles de seguridad que se deben implementar para mitigar los riesgos identificados, junto con sus prioridades y plazos de implementación. Además, el plan también debe incluir información sobre los recursos necesarios para implementar los controles, así como las responsabilidades de los stakeholders involucrados en el proceso.
En resumen, la norma ISO 27001 establece un marco de trabajo para la implementación de un SGSI efectivo que ayuda a proteger los activos de información y mitigar los riesgos asociados a la seguridad de la información. El plan de tratamiento de riesgos es una parte importante de este proceso, ya que describe los controles necesarios para mitigar los riesgos identificados y establece las responsabilidades de los stakeholders involucrados en el proceso.
Aprender diferentes marcos de gestión de riesgos
Gestión de riesgos empresariales de red
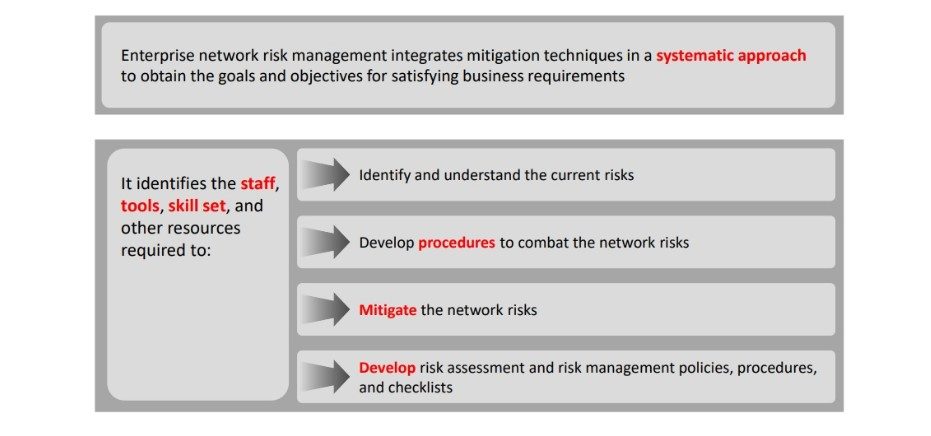
- Identificar y comprender los riesgos actuales.
- Desarrollar procedimientos para combatir los riesgos de la red.
- Mitigar los diversos riesgos de la red.
- Desarrollar políticas, procedimientos y listas de verificación de evaluación y gestión de riesgos.
Marco de gestión de riesgos empresariales (ERM)
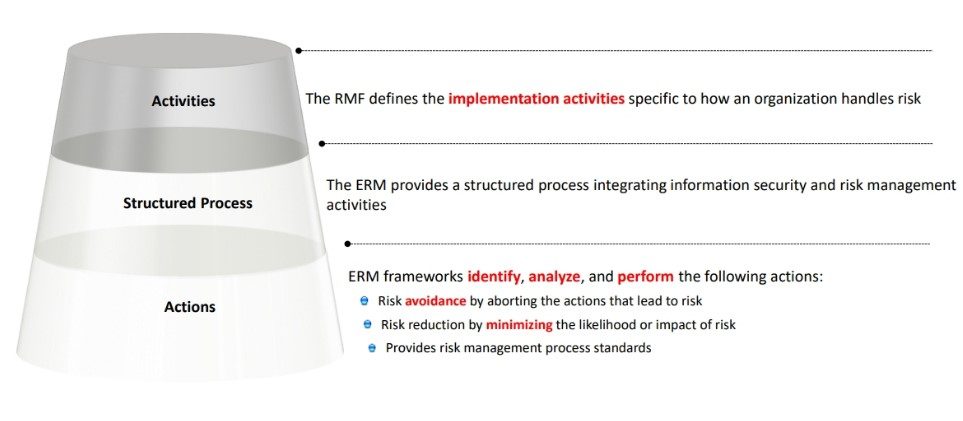
El Marco de Gestión de Riesgos Empresariales (ERM) incluye los métodos y procesos implementados por una organización para minimizar el impacto de los riesgos. Implica planificar, organizar, liderar y controlar las actividades organizacionales para administrar los riesgos. ERM se puede considerar como un enfoque basado en riesgos para administrar los riesgos organizacionales. Proporciona un marco para la gestión de riesgos que implica:
- Identificar eventos o circunstancias relevantes para los objetivos de una organización (riesgos y oportunidades).
- Evaluar los eventos identificados por su probabilidad y magnitud de impacto.
- Determinar una estrategia de respuesta.
- Monitorear el proceso.
Política de gestión de riesgos empresariales de red
La política de gestión de riesgos empresariales de red ayuda a desarrollar y establecer procesos y procedimientos esenciales para abordar y minimizar los riesgos de seguridad de la información. Describe diferentes aspectos del riesgo e identifica a las personas encargadas de administrar el riesgo en la organización.
Mejores prácticas para la implementación efectiva de la gestión de riesgos
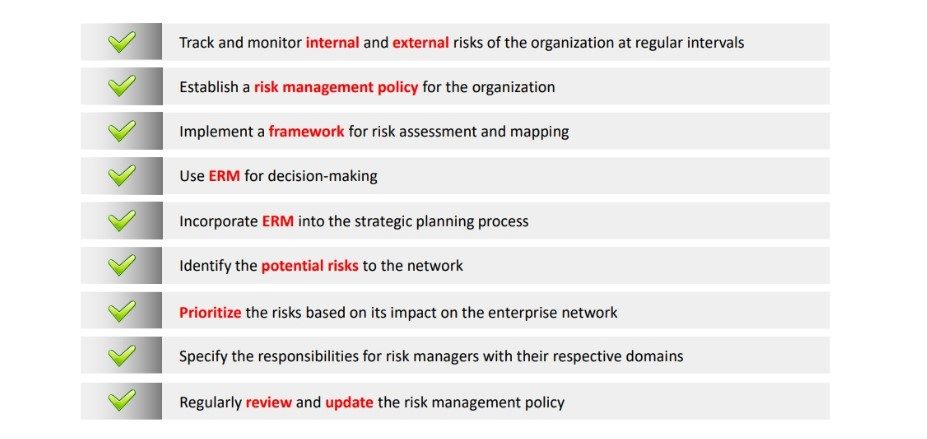
- Realizar un seguimiento y monitoreo de los riesgos internos y externos de la organización en intervalos regulares.
- Establecer una política de gestión de riesgos para la organización.
- Implementar un marco para la evaluación y mapeo de riesgos.
- Utilizar ERM para la toma de decisiones.
- Incorporar ERM en el proceso de planificación estratégica.
- Identificar los posibles riesgos para la red.
- Priorizar los riesgos según su impacto en la red empresarial.
- Especificar las responsabilidades de los gestores de riesgos en sus respectivos dominios.
- Revisar y actualizar regularmente la política de gestión de riesgos.
Aprenda a gestionar las vulnerabilidades mediante el programa de gestión de vulnerabilidades
La gestión de vulnerabilidades es un proceso clave para garantizar la seguridad de una organización. A continuación se presentan algunos aspectos importantes para aprender a gestionar vulnerabilidades a través de un programa de gestión de vulnerabilidades.
Identificación de vulnerabilidades El primer paso en la gestión de vulnerabilidades es la identificación de las mismas. Esto se puede lograr a través de la realización de pruebas de penetración, análisis de código, escaneo de red y otros métodos. La identificación de vulnerabilidades es un proceso continuo, ya que se descubren nuevas vulnerabilidades todo el tiempo.
Evaluación de vulnerabilidades Una vez que se han identificado las vulnerabilidades, es importante evaluarlas para determinar su gravedad y riesgo potencial para la organización. La evaluación puede incluir la medición de la probabilidad de explotación, el impacto potencial y la criticidad de la vulnerabilidad.
Priorización de vulnerabilidades La priorización de vulnerabilidades es un proceso crítico en la gestión de vulnerabilidades. Todas las vulnerabilidades no son iguales en términos de riesgo y no es posible abordarlas todas al mismo tiempo. Por lo tanto, es importante priorizar las vulnerabilidades en función de su gravedad y el riesgo que representan para la organización.
Mitigación de vulnerabilidades La mitigación de vulnerabilidades implica la implementación de medidas de seguridad para reducir o eliminar la posibilidad de que la vulnerabilidad sea explotada. Esto puede incluir parches de software, configuraciones de seguridad, actualizaciones de sistemas, entre otros.
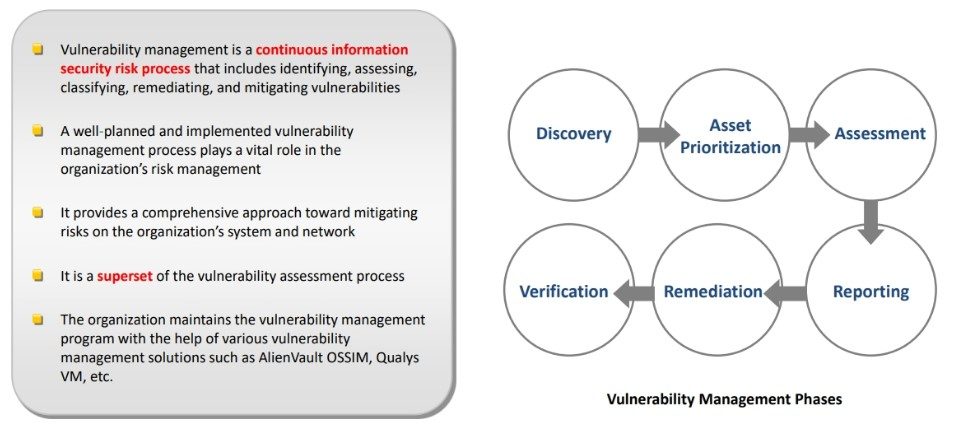
Monitoreo continuo La gestión de vulnerabilidades es un proceso continuo y en constante evolución. Es importante realizar un monitoreo continuo de las vulnerabilidades y tomar medidas para abordarlas de manera oportuna. Esto puede incluir la realización de pruebas regulares de vulnerabilidades, la actualización de políticas y procedimientos de seguridad y la implementación de nuevas soluciones de seguridad.
En resumen, la gestión de vulnerabilidades es un proceso crítico en la seguridad de una organización. Es importante identificar y evaluar las vulnerabilidades, priorizarlas y abordarlas de manera oportuna a través de medidas de mitigación adecuadas y un monitoreo continuo.
Aprender a escanear y evaluar vulnerabilidades
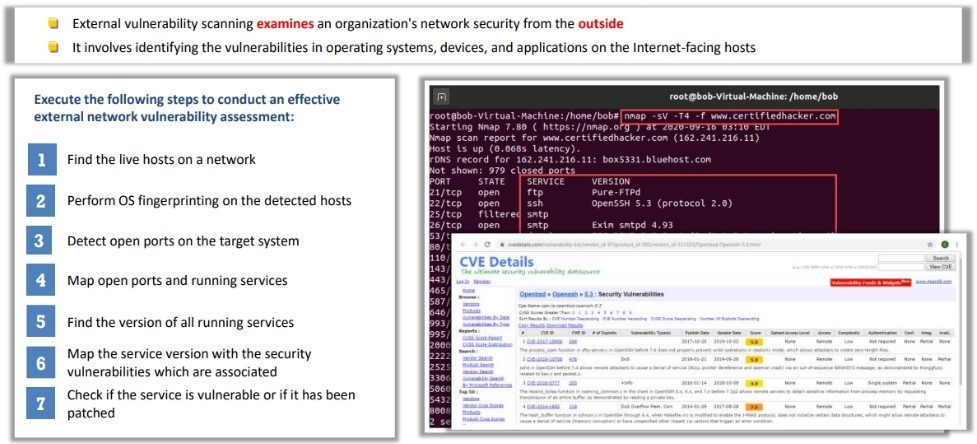
La exploración y evaluación de vulnerabilidades son componentes clave en la gestión de vulnerabilidades. Es importante comprender el proceso de exploración y evaluación de vulnerabilidades para identificar y mitigar posibles riesgos de seguridad. Aquí hay algunos conceptos importantes a tener en cuenta:
- Exploración de vulnerabilidades: La exploración de vulnerabilidades es el proceso de identificación de debilidades en sistemas, aplicaciones y redes que podrían ser explotadas por atacantes malintencionados. La exploración de vulnerabilidades puede ser realizada por herramientas automatizadas o por examen manual.
- Evaluación de vulnerabilidades: La evaluación de vulnerabilidades es el proceso de medición de la gravedad de una vulnerabilidad y la probabilidad de que sea explotada. La evaluación de vulnerabilidades se realiza después de la exploración de vulnerabilidades y permite priorizar los parches y las actualizaciones de seguridad para abordar los riesgos más críticos.
- Escaneo de vulnerabilidades: El escaneo de vulnerabilidades es un proceso automatizado de exploración de sistemas y redes para identificar vulnerabilidades conocidas. Las herramientas de escaneo de vulnerabilidades utilizan bases de datos actualizadas de vulnerabilidades conocidas para realizar pruebas y encontrar posibles vulnerabilidades.
- Pruebas de penetración: Las pruebas de penetración son un examen manual de sistemas y redes para identificar posibles vulnerabilidades y explorar las defensas de seguridad. Las pruebas de penetración implican intentar explotar las vulnerabilidades identificadas para determinar su gravedad y para ayudar a las organizaciones a comprender cómo podrían ser atacadas por un atacante malintencionado.
- Informes de vulnerabilidades: Los informes de vulnerabilidades son documentos que detallan las vulnerabilidades identificadas durante la exploración y evaluación de vulnerabilidades. Estos informes proporcionan información detallada sobre las vulnerabilidades encontradas, su gravedad y los pasos recomendados para mitigar los riesgos de seguridad.
En resumen, la exploración y evaluación de vulnerabilidades son procesos clave en la gestión de vulnerabilidades. Comprender estos procesos y las herramientas utilizadas para llevarlos a cabo es fundamental para minimizar el riesgo de explotación de vulnerabilidades y proteger los sistemas, aplicaciones y redes de una organización.